 Danmark
Yazata er et fysisk skjold, der stopper digitale trusler, før de når jeres enheder. Ingen softwareinstallation, ingen kompliceret opsætning. Den passer bare sit arbejde.
Automatiseret perimeterforsvar og filtrering af udgående trafik – uden fodaftryk på enhederne.
Blokerer opslag mod kendt phishing‑infrastruktur og ondsindede domæner ved netværkets gateway og beskytter enhederne, før webindholdet overhovedet hentes.
Bliver en enhed kompromitteret, afskærer Yazata dens forbindelser til eksterne command‑and‑control‑servere, så hverken sekundær malware eller krypteringsnøgler kan hentes.
Samler trusselsfeeds i realtid, afviser indgående automatiserede scanninger og skjuler sårbare tjenester for botnet, der masse‑scanner internettet.
Afviser lydløst telemetriforbindelser og påtrængende reklamenetværk på tværs af alle tilsluttede enheder – det sænker netværksforsinkelsen og styrker privatlivet på enhederne.
De fleste sikkerhedsenheder tager fuld kontrol: De dikterer nye regler til jeres router, ændrer jeres IP‑adresser og omskriver netværkets ruter. Den tilgang fører ofte til konfigurationsfejl og frustrerende nedetid.
Yazata går en helt anden vej. Enheden arbejder på Layer 2 som en såkaldt transparent bridge. Det er den reneste og mindst indgribende form for netværksarkitektur.
Traditionelle sikkerhedssystemer venter på, at skaden sker. De venter, til truslen banker på netværkets dør, og først dér forsøger de at stoppe den. Yazata arbejder anderledes. Drevet af Threat Intelligence genkender enheden angriberen, allerede før denne sætter kursen mod jeres netværk. Det er ikke skadesbegrænsning – det er ren forebyggelse.
Dukker en ny digital trussel op et sted i verden – på en fjern server eller i et netværk på et andet kontinent – identificerer og analyserer det globale netværk den med det samme.
I det øjeblik en risiko er genkendt, opdaterer Yazata sin interne database inden for sekunder. Jeres netværk bliver automatisk immunt, før bølgen overhovedet når frem til jer.
Systemet overvåger mistænkelige kilders adfærd og digitale signaturer. Derfor fanges kendte svindelsider og ondsindede command‑and‑control‑servere øjeblikkeligt i filteret.
Se, hvordan sikkerhedsregler i realtid flyder fra trusselsforskningscentrene ud til jeres beskyttede Yazata‑enheder.
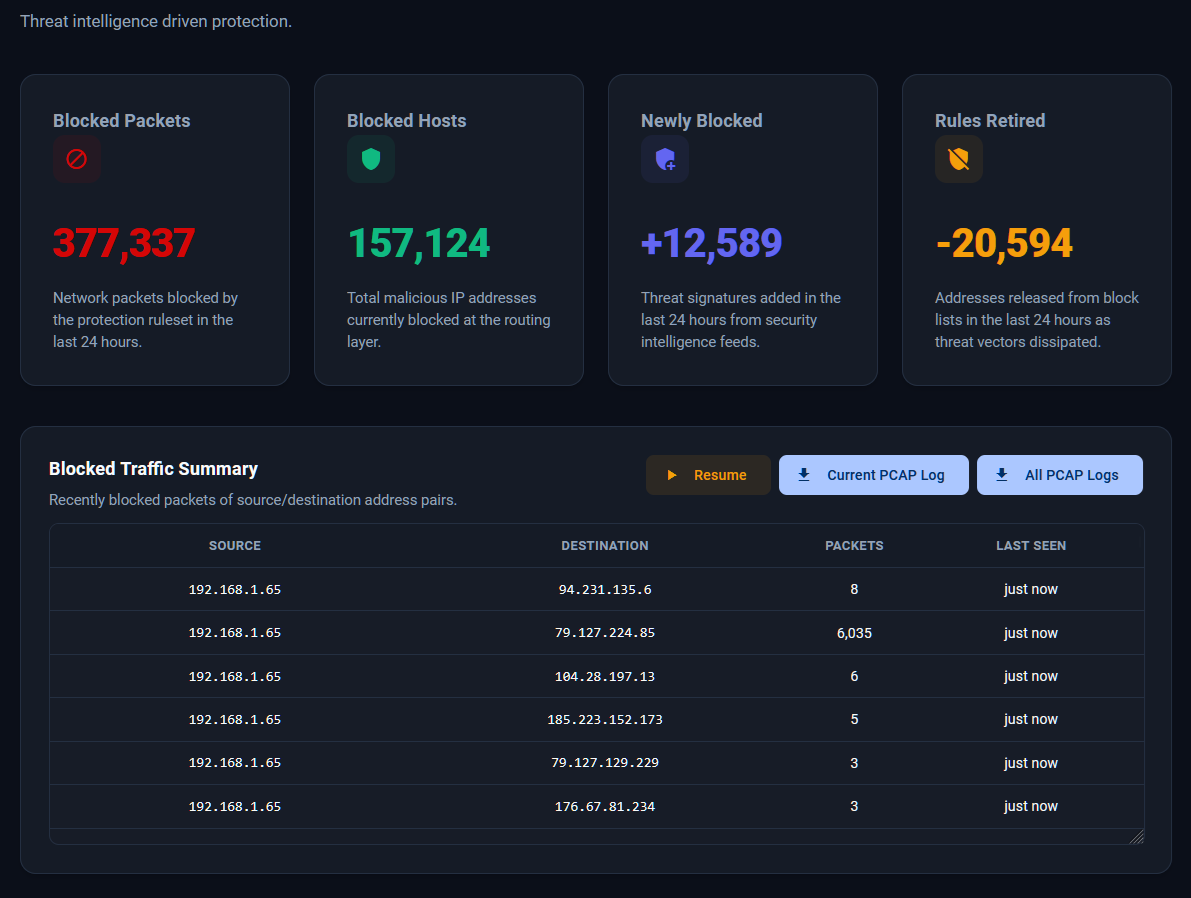
De fleste moderne cyberangreb er automatiserede. Millioner af botnet scanner internettet døgnet rundt i en utrættelig jagt på åbne porte. Udstyret med Threat Intelligence filtrerer Yazata denne massive baggrund af digital støj og aggression fra – hvert eneste sekund. I behøver hverken følge med i nyhederne eller bøvle med manuelle opdateringer.
En ny enhed i netværket bør give ro i sindet – ikke bekymring for nedetid mandag morgen.
En af Yazatas største styrker er det, den ikke gør. Den blander sig aldrig i den infrastruktur, jeres IT‑folk omhyggeligt har bygget op.
Det bedste sikkerhedssystem er det, jeres medarbejdere slet ikke opdager. Yazata trænger sig ikke på hos folk, der bare vil passe deres arbejde.
Yazata er skabt for at fjerne kompleksiteten i forsvar på virksomhedsniveau. Den glider ubesværet ind i enhver opsætning.
Yazata skal ikke erstatte jeres eksisterende IT‑infrastruktur eller firewall‑konfiguration, men understøtte og styrke den.
Takket være den transparente drift på Layer 2 rører den hverken jeres etablerede routing‑regler, NAT‑opsætning eller interne VLAN‑strukturer. Den skaber ingen konfigurationskonflikter.
Den tager det daglige slid med at filtrere globale trusler og digital støj fra jeres administrators skuldre – uden at skabe ekstra syslog‑støj, komplekse dashboard‑alarmer eller supportsager.
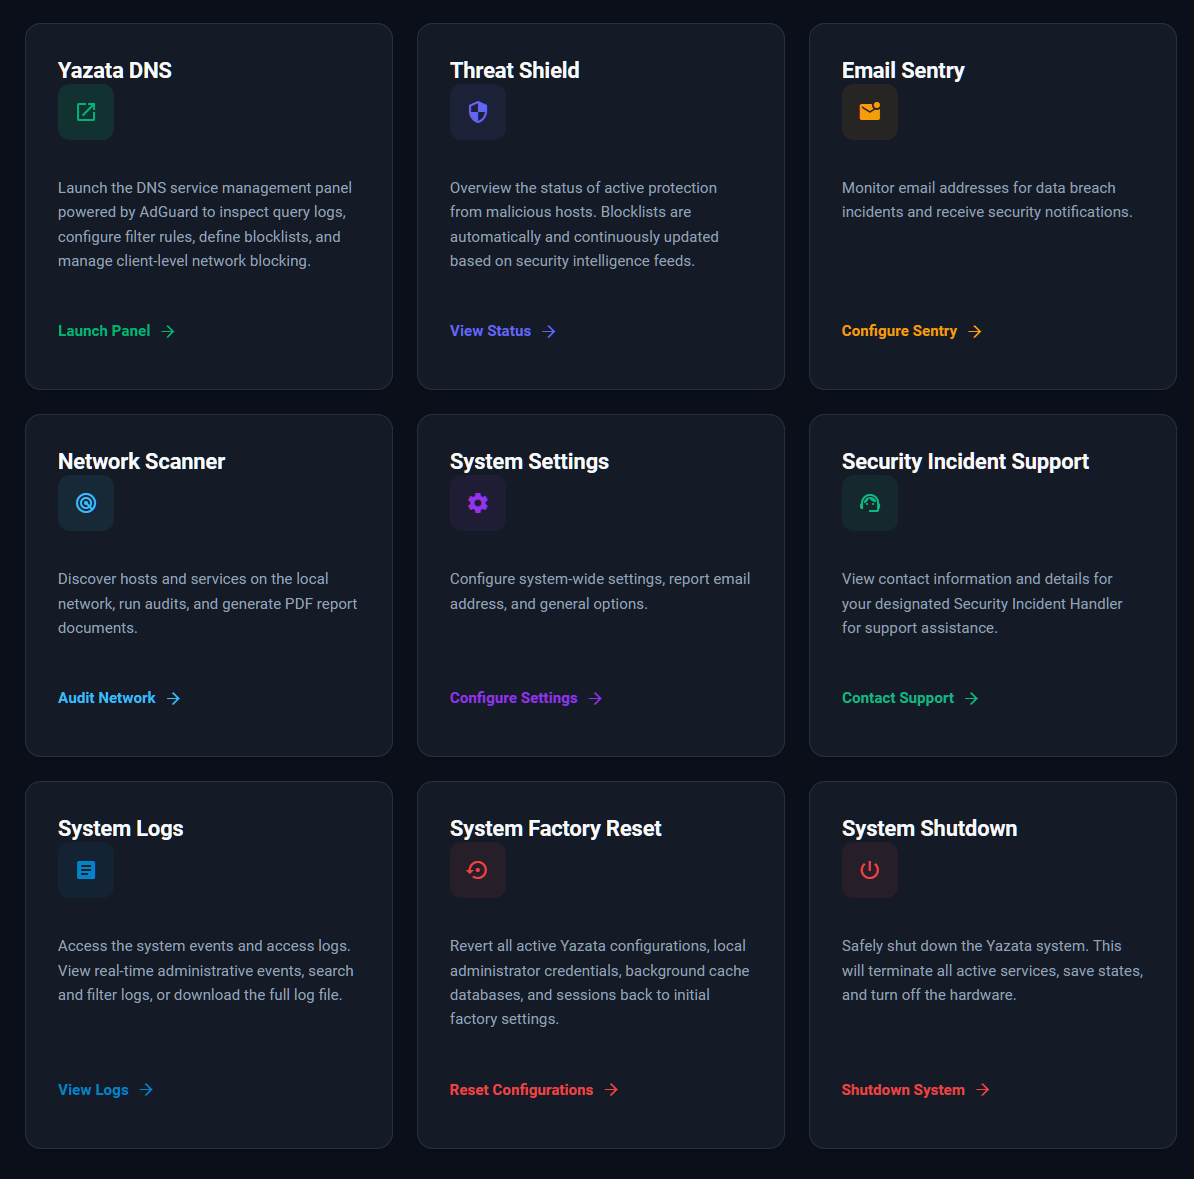
Sikkerhed bør ikke kræve en ingeniøruddannelse. Yazata er designet, så alle kan tage den i brug med det samme – også uden teknisk baggrund.
Der er ingen komplicerede indstillinger at lære, ingen dashboards, I skal konfigurere, og ingen forvirrende teknisk jargon. Den styrer sig selv.
Installationen er lige så enkel som at sætte kablerne i. Fra det øjeblik beskytter systemet automatisk og selvstændigt alle enheder på jeres netværk – i baggrunden.
Internettet er fuldt af støj – påtrængende reklamer, tunge trackere og skjulte scripts, der sløver jeres virksomhed og kompromitterer jeres privatliv. Yazata ændrer det helt nede i fundamentet.
Virksomhedsnetværk drukner i støj: invasive reklameservere, telemetri i baggrunden og sporingsscripts, der æder båndbredde og eksponerer interne enheder. Yazata tager fat om problemet i navneopslaget.
Med en inline DNS‑filtreringsmotor med høj gennemstrømning opfanger og vurderer Yazata udgående opslag, før en forbindelse overhovedet oprettes. Den håndhæver virksomhedens trafikhygiejne i realtid – uden agenter på enhederne.
»Sikkerhed bør ikke føles tung. Ved at filtrere støjen på DNS‑niveau bliver jeres netværk ikke bare mere sikkert – det bliver mærkbart hurtigere, renere og lettere.«
Arbejder helt i baggrunden uden at påvirke browserens ydelse eller enhedernes batteritid.
Fordi filtreringen sker på Layer 2, kan hverken browseropdateringer eller platformsbegrænsninger omgå eller slå jeres beskyttelse fra.
Når tunge reklamenetværk og telemetriscripts ikke længere indlæses, spares jeres reelle båndbredde til det, der virkelig betyder noget: jeres forretning.
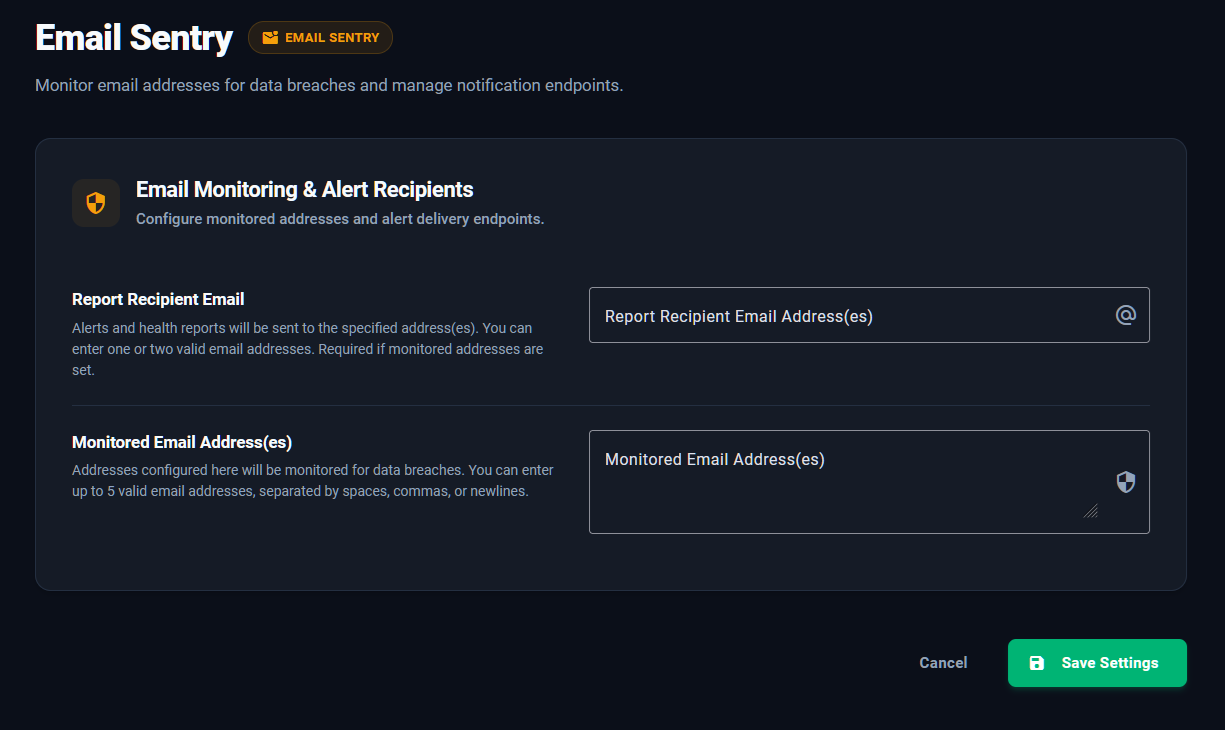
Løbende overvågning døgnet rundt af jeres e‑mailadresser mod kendte datalæk og dark web‑kilder.
Email Sentry er et overvågningsmodul, der døgnet rundt holder øje med de tilmeldte e‑mailadresser – op til fem pr. boks – mod kendte datalæk og dark web‑kilder. Det sover aldrig, så I kan. Før første scanning indgår vi en databehandleraftale (GDPR art. 28): I er dataansvarlig, Greenflow ApS er databehandler.
Et beredskabsniveau med øjeblikkelig respons, der giver direkte adgang til specialiserede operationer hos den kvalificerede partner Trust Shield Global Zrt.
Et beredskabsniveau med øjeblikkelig respons, der giver direkte adgang til specialiserede operationer hos den kvalificerede partner Trust Shield Global Zrt.
Óbuda Universitet i Budapest (John von Neumann‑fakultetet for informatik) har testet Yazata Shield i et laboratoriemiljø, uafhængigt af producenten. Rapporten er dateret 22. september 2026 og underskrevet af fakultetets dekan.
DNS‑filtrering og egne regler, kildebaseret IP‑blokering, lokal netværksscanning, brugerflade og logning – alt sammen i drift som lovet.
Eksisterende adressering blev bevaret, og normal trafik passerede upåvirket. Der skulle ingen software på de beskyttede enheder.
Rapporten bekræfter, at trusselslisten opdateres centralt og anvendes lokalt i boksen – uden at hver enhed skal konfigureres.
Rapporten er en funktionstest i laboratorium – ikke en sikkerhedscertificering. En uafhængig vurdering efter EU's Cyber Resilience Act er sat i gang separat.
Ingen dyre bokse at købe. Ingen skjulte gebyrer. Et abonnement, I kan forstå.
ekskl. moms · pr. lokation · 12 måneders binding · derefter 1 måneds opsigelse
Betal online med kort, Apple Pay, Klarna eller Amazon Pay – eller vælg Betalingsservice eller faktura på tilmeldingssiden. Vil I hellere købe boksen eller have et tilbud på flere lokationer? Skriv til os.
| Yazata Shield | Typisk firewall‑løsning | |
|---|---|---|
| Installation | 3 kabler, 5 minutter | IT‑konsulent, timer |
| Ændrer jeres netværk | Nej | Ja – nye IP'er og regler |
| Vedligehold | Ingen | Løbende opdateringer |
| Startomkostning | 0 kr | 10–40.000 kr |
| Pr. måned | 399 kr | Licens + servicetimer |
Nej. Boksen beskytter hele netværket. Computere, telefoner, printere, kameraer – alt der er koblet på bag switchen, er dækket. Ingen software, ingen agenter.
Nej. Forsinkelsen er under 1 millisekund. Fordi reklamer og sporing fjernes, oplever de fleste faktisk, at nettet bliver hurtigere.
Behold dem. Yazata arbejder sammen med alt andet, fordi den ikke ændrer noget i jeres netværk. Den er et ekstra lag, der stopper kendte trusler tidligere.
Alt, der sidder bag switchen, er dækket. Enheder på routerens eget Wi‑Fi går uden om boksen – det løses ved at flytte Wi‑Fi til et accesspoint bag switchen, og det tjekker vi ved installationen. Se integrationsguiden.
Ja, som en del af løsningen. NIS2 kræver bl.a. netværkssikkerhed, trusselsovervågning og løbende opdatering. Yazata dækker den del automatisk og leverer dokumentation til leverandørrevision. Se NIS2‑siden.
Ja. Óbuda Universitet i Budapest har testet enheden i laboratorium og bekræftet, at den leverer de lovede kernefunktioner. Læs rapporten. Det er en funktionstest, ikke en certificering.
Løbende overvågning af op til fem af jeres mailadresser pr. boks mod kendte datalæk og dark web‑kilder. Dukker en adresse op i et nyt læk, får I besked med det samme. Vi laver en databehandleraftale, før vi scanner. Se Email Sentry.
I ringer til os. Vi hjælper fra første opkald, og Security Incident Support via partneren Trust Shield Global Zrt. giver adgang til teknisk inddæmning, forensics og juridisk støtte til anmeldelse efter GDPR og NIS2. Se beredskab.
Ja. Der er 12 måneders binding, derefter kan I opsige med én måneds varsel. I sender bare boksen retur.
Integrér Yazata‑sikkerhedsenheden gnidningsfrit i jeres eksisterende infrastruktur som en transparent Layer 2‑bridge. Fjern blinde vinkler og luk udgående trusselsvektorer med det samme – uden at forstyrre den daglige drift.